Bảo mật dữ liệu khi dùng AI đang trở thành mối lo lớn nhất của ban lãnh đạo khi nhân viên ngày càng dán hợp đồng, bảng giá, danh sách khách hàng vào các công cụ AI miễn phí để “làm cho nhanh”. Một lần chia sẻ thiếu cân nhắc có thể làm lộ bí mật kinh doanh hoặc vi phạm quy định bảo vệ dữ liệu cá nhân. Bài viết này tổng hợp các rủi ro thường gặp và 8 nguyên tắc bảo mật dữ liệu khi dùng AI mà doanh nghiệp không thể bỏ qua.
Vì sao bảo mật dữ liệu khi dùng AI khác bảo mật CNTT truyền thống?
Bảo mật truyền thống tập trung vào tường lửa, mật khẩu, sao lưu. Với AI, dữ liệu không chỉ được lưu trữ mà còn được đưa vào để xử lý – qua câu lệnh (prompt), tài liệu đính kèm, kết nối hệ thống. Rủi ro mới xuất hiện:
- Rò rỉ qua prompt: nhân viên đưa dữ liệu nhạy cảm vào công cụ AI công cộng, nằm ngoài kiểm soát của doanh nghiệp.
- AI truy cập quá rộng: trợ lý AI được kết nối toàn bộ ổ dữ liệu, ai hỏi cũng trả lời được cả bảng lương.
- Tấn công chèn lệnh (prompt injection): nội dung độc hại trong email hay tài liệu khiến AI làm điều không được phép.
- Kết quả sai được dùng như sự thật: AI “bịa” số liệu và được đưa thẳng vào báo cáo.
Danh sách rủi ro phổ biến của ứng dụng mô hình ngôn ngữ lớn được tổng hợp trong OWASP Top 10 for LLM Applications.
Khung pháp lý về dữ liệu cá nhân tại Việt Nam
Doanh nghiệp xử lý dữ liệu khách hàng, người lao động cần tuân thủ Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân và Luật Bảo vệ dữ liệu cá nhân có hiệu lực từ ngày 01/01/2026. Các yêu cầu như sự đồng ý của chủ thể dữ liệu, mục đích xử lý rõ ràng, đánh giá tác động và thông báo vi phạm đều áp dụng khi dữ liệu được đưa qua hệ thống AI. Vì vậy bảo mật dữ liệu khi dùng AI không chỉ là chuyện kỹ thuật mà còn là trách nhiệm pháp lý. Doanh nghiệp nên tham vấn chuyên gia pháp lý để áp dụng đúng cho trường hợp cụ thể.
8 nguyên tắc bảo mật dữ liệu khi dùng AI
1. Phân loại dữ liệu trước khi cho AI dùng
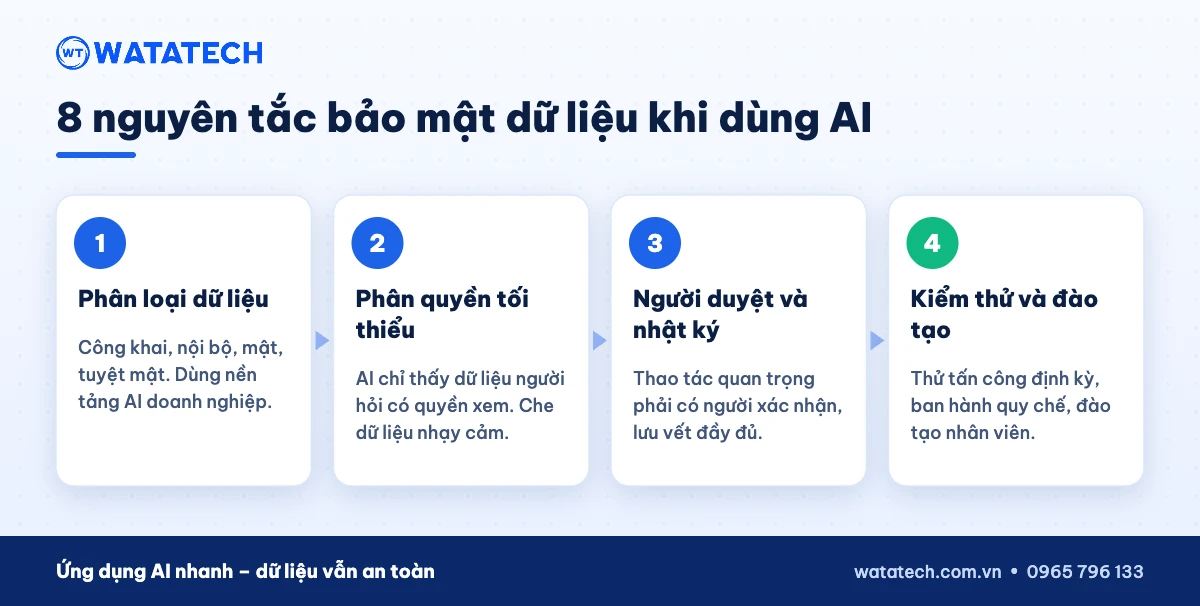
Chia dữ liệu thành các mức: công khai, nội bộ, mật, tuyệt mật. Quy định rõ mức nào được đưa vào công cụ AI nào. Ví dụ: nội dung marketing công khai có thể dùng AI phổ thông; bảng giá vốn, hợp đồng, dữ liệu cá nhân chỉ được xử lý trên nền tảng AI doanh nghiệp đã kiểm soát.
2. Dùng nền tảng AI doanh nghiệp thay cho công cụ cá nhân
Chọn giải pháp có cam kết không dùng dữ liệu của bạn để huấn luyện mô hình, có hợp đồng xử lý dữ liệu, có lựa chọn lưu trữ phù hợp. Cấm dùng tài khoản AI cá nhân cho công việc có dữ liệu mật.
3. Phân quyền tối thiểu cho AI
AI chỉ được truy cập đúng dữ liệu mà người dùng đang hỏi có quyền xem. Trợ lý AI của nhân viên kho không được đọc bảng lương. Nguyên tắc này được trình bày chi tiết trong bài phân quyền cho AI Agent.
4. Ẩn danh và che dữ liệu nhạy cảm
Trước khi gửi dữ liệu đi phân tích, tự động che số CCCD, số tài khoản, số điện thoại, tên khách hàng nếu không cần thiết cho nhiệm vụ.
5. Giữ người duyệt cho thao tác quan trọng
AI được đề xuất, nhưng gửi email ra ngoài, thanh toán, thay đổi dữ liệu gốc phải có người xác nhận. Điều này hạn chế thiệt hại khi AI hiểu sai hoặc bị chèn lệnh độc hại.
6. Ghi nhật ký mọi tương tác
Lưu lại ai hỏi gì, AI truy cập dữ liệu nào, thực hiện thao tác gì. Nhật ký giúp điều tra sự cố và chứng minh tuân thủ khi được kiểm tra.
7. Kiểm thử và đánh giá rủi ro định kỳ
Thử tấn công chèn lệnh, thử hỏi vượt quyền, đánh giá lại khi kết nối thêm nguồn dữ liệu mới. Khung quản lý rủi ro AI của NIST là tài liệu tham khảo tốt để xây dựng quy trình này.
8. Đào tạo nhân viên và ban hành quy chế
Phần lớn sự cố bắt nguồn từ thói quen người dùng. Ban hành quy chế sử dụng AI ngắn gọn, có ví dụ “được làm – không được làm”, và đào tạo định kỳ.
Checklist bảo mật dữ liệu khi dùng AI cho doanh nghiệp
- Đã có danh sách công cụ AI được phép sử dụng?
- Đã phân loại dữ liệu và quy định mức được đưa vào AI?
- Trợ lý AI có kế thừa đúng phân quyền của hệ thống gốc?
- Có cơ chế che dữ liệu cá nhân tự động?
- Thao tác gửi ra ngoài, thanh toán có bắt buộc người duyệt?
- Nhật ký tương tác AI được lưu và rà soát?
- Nhân viên đã được đào tạo quy chế sử dụng AI?
Nếu còn từ ba mục trở lên chưa đạt, doanh nghiệp nên ưu tiên xử lý trước khi mở rộng ứng dụng AI.
Ví dụ: xây dựng quy chế bảo mật dữ liệu khi dùng AI trong 30 ngày
Nhiều doanh nghiệp biết cần làm nhưng không biết bắt đầu thế nào. Dưới đây là kế hoạch 30 ngày mà một doanh nghiệp sản xuất quy mô vừa có thể áp dụng để đưa bảo mật dữ liệu khi dùng AI vào nề nếp.
Tuần 1 – Khảo sát hiện trạng. Gửi bảng hỏi ngắn cho các phòng ban: đang dùng công cụ AI nào, dùng cho việc gì, có đưa dữ liệu khách hàng, giá vốn, hợp đồng vào không. Kết quả thường cho thấy AI đã được dùng rộng rãi hơn ban lãnh đạo nghĩ, chủ yếu qua tài khoản cá nhân.
Tuần 2 – Phân loại dữ liệu và chọn công cụ. Thống nhất ba hoặc bốn mức dữ liệu, gắn ví dụ cụ thể cho từng mức. Chọn một nền tảng AI doanh nghiệp làm công cụ chính thức, cấu hình đăng nhập bằng tài khoản công ty để quản lý tập trung và thu hồi quyền khi nhân viên nghỉ việc.
Tuần 3 – Ban hành quy chế và cấu hình kỹ thuật. Quy chế dài một đến hai trang, viết bằng ngôn ngữ dễ hiểu, kèm bảng “được làm – không được làm”. Song song, bộ phận CNTT bật phân quyền theo vai trò cho trợ lý AI, bật nhật ký truy cập, thiết lập cơ chế che thông tin cá nhân trước khi xử lý.
Tuần 4 – Đào tạo và kiểm tra. Tổ chức buổi đào tạo 45 phút cho từng phòng ban với tình huống thực tế của chính phòng đó. Cuối tuần, chạy thử một số kịch bản: hỏi trợ lý AI về dữ liệu ngoài quyền hạn, gửi tài liệu chứa lệnh ẩn, để kiểm tra hệ thống phản ứng đúng.
Sau 30 ngày, doanh nghiệp có quy chế rõ ràng, công cụ chính thức và các biện pháp kỹ thuật tối thiểu. Từ đây, mỗi khi mở rộng ứng dụng AI sang quy trình mới như chăm sóc khách hàng hay mua hàng, chỉ cần đánh giá bổ sung rủi ro cho quy trình đó thay vì làm lại từ đầu.
Vai trò của từng bên trong bảo mật dữ liệu khi dùng AI
- Ban giám đốc: phê duyệt quy chế, quyết định mức chấp nhận rủi ro, bố trí ngân sách.
- CNTT: cấu hình phân quyền, nhật ký, kiểm thử định kỳ.
- Pháp chế, nhân sự: rà soát yêu cầu về dữ liệu cá nhân, cập nhật hợp đồng lao động và cam kết bảo mật.
- Trưởng phòng ban: giám sát việc tuân thủ hằng ngày, đề xuất trường hợp sử dụng mới.
Bảo mật dữ liệu khi dùng AI theo từng phòng ban
Mỗi phòng ban có rủi ro khác nhau nên bảo mật dữ liệu khi dùng AI cần được cụ thể hóa. Phòng kinh doanh cần chú ý danh sách khách hàng, bảng giá và điều khoản hợp đồng. Phòng nhân sự cần đặc biệt cẩn trọng với hồ sơ cá nhân, bảng lương và đánh giá nhân viên. Phòng kế toán cần bảo vệ số liệu tài chính chưa công bố và thông tin tài khoản ngân hàng.
Với khối sản xuất, bảo mật dữ liệu khi dùng AI xoay quanh công thức, quy trình công nghệ, bản vẽ kỹ thuật và dữ liệu máy móc – những bí quyết tạo nên lợi thế cạnh tranh. Khi đưa các dữ liệu này vào hệ thống AI để phân tích, cần đảm bảo nền tảng được kiểm soát và chỉ người có trách nhiệm mới truy cập được.
Một cách làm hiệu quả là mỗi phòng ban cử một “đầu mối AI” chịu trách nhiệm hướng dẫn đồng nghiệp và báo cáo các tình huống phát sinh. Mô hình này giúp bảo mật dữ liệu khi dùng AI trở thành thói quen hằng ngày thay vì chỉ là văn bản quy chế. Định kỳ mỗi quý, các đầu mối họp cùng CNTT để cập nhật danh sách công cụ, rà soát sự cố và điều chỉnh quy định bảo mật dữ liệu khi dùng AI cho phù hợp thực tế.
Tóm tắt: bảo mật dữ liệu khi dùng AI trong 6 dòng
- Bảo mật dữ liệu khi dùng AI bắt đầu từ việc biết nhân viên đang dùng công cụ nào và đưa dữ liệu gì vào.
- Phân loại dữ liệu và quy định rõ mức nào được xử lý bằng công cụ AI nào.
- Chỉ dùng nền tảng AI doanh nghiệp có cam kết về dữ liệu, quản lý bằng tài khoản công ty.
- Phân quyền tối thiểu, che dữ liệu cá nhân và giữ người duyệt cho thao tác quan trọng.
- Ghi nhật ký và kiểm thử định kỳ để phát hiện sớm lỗ hổng bảo mật dữ liệu khi dùng AI.
- Đào tạo nhân viên thường xuyên, vì con người vẫn là mắt xích quyết định trong bảo mật dữ liệu khi dùng AI.
Bảo mật dữ liệu khi dùng AI không làm chậm quá trình chuyển đổi số nếu được thiết kế từ đầu. Ngược lại, khi nhân viên biết rõ được làm gì và không được làm gì, họ tự tin ứng dụng AI hơn, và ban lãnh đạo yên tâm mở rộng AI sang nhiều quy trình cốt lõi. Đầu tư cho bảo mật dữ liệu khi dùng AI vì vậy là đầu tư cho tốc độ, không phải rào cản.
Câu hỏi thường gặp
Có nên cấm hoàn toàn nhân viên dùng AI?
Không nên. Cấm hoàn toàn thường khiến nhân viên dùng lén bằng tài khoản cá nhân, rủi ro cao hơn. Tốt hơn là cung cấp công cụ AI an toàn và quy chế rõ ràng.
Triển khai AI trên máy chủ riêng có an toàn tuyệt đối?
Máy chủ riêng giảm rủi ro dữ liệu ra ngoài, nhưng vẫn cần phân quyền, nhật ký và kiểm thử. Bảo mật dữ liệu khi dùng AI phụ thuộc vào cả quy trình chứ không chỉ hạ tầng.
Doanh nghiệp vừa và nhỏ bắt đầu từ đâu?
Bắt đầu bằng quy chế sử dụng AI một trang, danh sách công cụ được phép và phân loại dữ liệu ba mức. Ba việc này làm được trong một tuần.
WATATECH – AI an toàn cho doanh nghiệp
WATATECH triển khai giải pháp chuyển đổi số tích hợp AI với phân quyền theo vai trò, nhật ký kiểm toán và cơ chế người duyệt cho thao tác quan trọng, giúp doanh nghiệp ứng dụng AI mà vẫn giữ dữ liệu an toàn. Tìm hiểu WATATECH là ai hoặc đặt lịch tư vấn qua hotline 0965 796 133.